Sicherheitswarnung . PHP2Shell . Stand 21.10.2026
PHP-Sicherheitslücke PHP2Shell gefährdet ältere Websites. Risiko jetzt prüfen und in 1 bis 2 Wochen auf eine aktuelle Website wechseln.
Der Patch hilft nur Websites, die auf aktuellem PHP laufen. Für ältere Websites gibt es jetzt einen schnellen Ausweg.
Am 21. Oktober 2026 sind mit PHP2Shell zwei kritische Lücken im Kern von PHP bekannt geworden, der Technik hinter rund 69 % aller Websites. Offizielle Updates gibt es nur für PHP 8.2 bis 8.5. LILOX ist eine inhabergeführte B2B-Agentur aus Tirol, die eure Website auf ihr Risiko prüft und ältere Websites für Unternehmen in Österreich, Deutschland und der Schweiz in 1 bis 2 Wochen komplett neu aufsetzt.
CVE-2026-109618 und CVE-2026-109619PHP-Kern
PHP 8.2.35 . 8.3.36 . 8.4.27 . 8.5.12php.net
PHP 8.1 und alle älteren VersionenEnd of Life
BSI . CERT.at . BACS . CERT-EU21.10.2026
Technische Unternehmen aus Österreich, Deutschland und der Schweiz arbeiten mit LILOX
01 / Lage
Was ist die PHP-Sicherheitslücke PHP2Shell?
Zwei Lücken im PHP-Kern öffnen Angreifern ganze Webserver
PHP2Shell ist der Name für zwei kritische Sicherheitslücken in der Programmiersprache PHP, auf der WordPress, TYPO3, Joomla, Drupal und viele Onlineshops laufen. Angreifer können darüber ohne Login eigenen Code auf dem Webserver ausführen. Beide Lücken sind mit 9,2 von 10 Punkten als kritisch eingestuft.
So hat sich die Lage am 21. Oktober 2026 entwickelt
- August bis Oktober 2026Forscher finden die Lücken mit KI
Calif und Wiz Research entdecken die Fehler unabhängig voneinander mit Hilfe von KI-Modellen. OpenAI, Cloudflare und das PHP-Team bereiten Gegenmaßnahmen vor.
Quelle Wiz Research - 20. Oktober 2026Details gelangen vorzeitig an die Öffentlichkeit
Weil Informationen früher als geplant öffentlich werden, zieht das PHP-Team die Veröffentlichung der Updates vor. CERT.at warnt vorab vor dem kritischen Update.
Quelle php.net - 21. Oktober, vor 16 UhrBehörden und Hochschulen nehmen Websites vom Netz
Vorsorglich offline gehen unter anderem die Universität Wien, die TU Wien, die Stadt Mainz und Landesbehörden in Deutschland. Ein Einbruch ist bisher nicht bestätigt.
Quelle ORF, Handelsblatt - 21. Oktober, 16 UhrPHP veröffentlicht die Updates
Das PHP-Team bringt die Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12 heraus und ruft alle Betreiber zum sofortigen Update auf. Für PHP 8.1 und älter gibt es kein offizielles Release.
Quelle php.net - Seit dem UpdateAngreifer suchen nach ungepatchten Servern
Sicherheitsfirmen melden erste Angriffsversuche. Aus den Änderungen im Update lässt sich ableiten, wo die Lücken sitzen, deshalb rechnen Fachleute mit automatisierten Massenscans.
Quelle Cloudflare, SecurityWeek
Was Angreifer über eine ungepatchte Website tun können
- Eigenen Code auf dem Webserver ausführen, ohne Zugangsdaten und ohne Zutun eines Nutzers.
- Die Website übernehmen, Inhalte verändern oder Schadcode für Besucher einbauen.
- Kundendaten aus Formularen, Kundenkonten und Datenbanken abgreifen.
- Den Server für weitere Angriffe oder Phishing unter eurer Domain missbrauchen.
Was PHP2Shell nicht direkt betrifft
- Smartphones und PCs eurer Besucher, denn die Lücke sitzt auf dem Server.
- Gehostete Baukästen wie Shopify, Wix oder Squarespace, deren Server der Anbieter selbst aktualisiert.
- Websites, die statisch ausgeliefert werden und beim Aufruf kein PHP ausführen.
der PHP-Websites nutzen eine Version, für die es kein offizielles Update gegen PHP2Shell gibt.
Eigene Näherung aus W3Techs-Daten, Stand 21.10.2026Punkten erreichen beide Lücken auf der CVSS-Skala für den Schweregrad.
Quelle PHP Security Advisorynach Erscheinen des Updates rechnete die Sicherheitsfirma Sansec mit ersten massenhaften Angriffen.
Quelle SecurityWeek, 21.10.202602 / Risiko-Check
Ist meine Website von PHP2Shell betroffen?
In zwei Minuten wisst ihr wie hoch das Risiko für eure Website ist
Der kostenlose Risiko-Check von LILOX liest die öffentlich sichtbaren Merkmale eurer Website aus, etwa Website-System, Server-Angaben und Sicherheits-Header. Dazu beantwortet ihr sechs kurze Fragen. Das Ergebnis zeigt eine Einschätzung von niedrig bis kritisch und die nächsten Schritte.
Hier erscheint eure Einschätzung, sobald ihr die Domain eingegeben und die Fragen beantwortet habt.
Das liest der Check aus
- PHP-Version, wenn der Server sie anzeigt
- Website-System und dessen Version
- HTTPS, Weiterleitung und Sicherheits-Header
- Firewall oder CDN vor dem Server
- Hinweise auf das Alter der Technik
Der Check nutzt keine Sicherheitslücke aus, sendet keine Angriffe und speichert eure Domain nicht.
Die Einschätzung beruht auf öffentlich sichtbaren Merkmalen und euren Angaben. Viele Server verbergen ihre PHP-Version, deshalb ersetzt der Check keine Bestätigung durch euren Hoster.
03 / Ältere Websites
Warum sind ältere Websites bei PHP2Shell besonders gefährdet?
Ältere Websites bleiben bei PHP2Shell oft ohne Update
Websites, die seit Jahren nicht erneuert wurden, laufen häufig auf PHP 8.1 oder älter. Für diese Versionen veröffentlicht das PHP-Projekt kein Update gegen PHP2Shell. Ein Wechsel auf neues PHP scheitert dann oft an Themes, Page Buildern oder Plugins, die nicht mehr gepflegt werden.
GRUND 01
Die PHP-Version bekommt keine Sicherheitsupdates mehr
PHP 8.1 ist seit Ende 2025 ohne Support, PHP 7.4 schon seit 2022. Neue Lücken wie PHP2Shell bleiben dort offiziell offen. Auch PHP 8.2 läuft am 31.12.2026 aus.
GRUND 02
Theme und Plugins laufen auf neuem PHP nicht mehr
Ältere Themes, Page Builder und Erweiterungen brechen nach einem PHP-Wechsel oft ab. Laut Patchstack hatten 46 % der 2025 gemeldeten WordPress-Lücken bei Veröffentlichung keinen Fix des Entwicklers.
GRUND 03
Niemand fühlt sich für Updates zuständig
Die Agentur von damals gibt es nicht mehr, der Hoster stellt nur den Server bereit. Updates bleiben liegen, bis etwas passiert.
GRUND 04
Eigenentwicklungen kennt nur noch eine Person
Individuell programmierte Websites bekommen keine automatischen Patches. Ist der Entwickler nicht mehr erreichbar, wird jedes Update zum Projekt.
GRUND 05
Formulare und Logins verarbeiten Kundendaten
Kontaktformulare, Kundenkonten und Shops machen aus einer Sicherheitslücke schnell eine Datenpanne mit Meldepflicht.
GRUND 06
Eine Firewall überbrückt nur bis zum Update
Schutzregeln von Hostern oder Cloudflare senken das Risiko. Cloudflare selbst nennt sie eine Übergangslösung, die das PHP-Update nicht ersetzt.
04 / Sofortmaßnahmen
Was sollten Website-Betreiber wegen PHP2Shell jetzt tun?
Fünf Schritte die ihr heute für eure Website erledigen könnt
Die wichtigste Maßnahme ist das PHP-Update auf eine der gepatchten Versionen. So empfehlen es das PHP-Team, das BSI und CERT.at. Diese fünf Schritte helfen euch, das Risiko heute zu klären und zu senken, auch wenn ihr selbst nicht technisch arbeitet.
- Schritt 01
Hoster oder Agentur schriftlich fragen
Lasst euch bestätigen, welche PHP-Version eure Website nutzt und ob das Update gegen PHP2Shell eingespielt ist. Wichtig ist das echte PHP-Update und nicht nur eine Firewall-Regel.
- Schritt 02
PHP-Version selbst nachsehen
In WordPress steht sie unter Werkzeuge, Website-Zustand, Bericht, Server. Viele Hoster zeigen sie im Kundenbereich je Domain an. Eine alte Nummer kann trotzdem gepatcht sein, wenn der Hoster nachgebessert hat.
- Schritt 03
Auf PHP 8.3 oder 8.4 umstellen
Vor dem Wechsel braucht es ein Backup und einen Test auf einer Kopie der Website. PHP 8.2 bekommt nur noch bis Jahresende Updates, ein Wechsel auf 8.3 oder 8.4 hält länger.
- Schritt 04
Ohne Update den Zugriff einschränken
Lässt sich PHP nicht zeitnah aktualisieren, raten Behörden zur vorübergehenden Trennung vom Netz oder zu einem Zugriffsschutz auf Server-Ebene. Ein Wartungsmodus innerhalb von WordPress reicht dafür nicht, weil er selbst mit PHP läuft.
- Schritt 05
Auf Spuren eines Angriffs achten
Prüft neue Admin-Konten, unbekannte Dateien und den Bericht Sicherheitsprobleme in der Google Search Console. Ein Update entfernt keine bereits eingeschleuste Hintertür. Sind Kundendaten betroffen, kann eine Meldung an die Datenschutzbehörde binnen 72 Stunden nötig sein.
05 / Entscheidung
PHP-Update oder neue Website?
Wann ein Update reicht und wann eine neue Website die sicherere Wahl ist
Nicht jede betroffene Website braucht einen Relaunch. Läuft sie auf einer gepflegten Basis, ist das PHP-Update in vielen Fällen in kurzer Zeit erledigt. Bei älteren Websites behebt ein Update oft nur das akute Problem, und die nächste Lücke trifft dieselbe veraltete Technik.
Ein PHP-Update ist für euch der richtige Weg, wenn …
- ✓eure Website in den letzten zwei bis drei Jahren gebaut oder erneuert wurde.
- ✓Theme, Page Builder und Plugins aktuell sind und weiter gepflegt werden.
- ✓jemand vertraglich für Updates und Backups zuständig ist.
- ✓Design und Inhalte noch zu eurem Angebot passen.
Eine neue Website ist für euch der bessere Weg, wenn …
- →eure Website auf PHP 8.1 oder älter läuft und mit neuem PHP Fehler zeigt.
- →Theme, Page Builder oder Plugins nicht mehr weiterentwickelt werden.
- →die Website eine Eigenentwicklung ist, die niemand mehr betreut.
- →Design, Ladezeit und Inhalte ohnehin nicht mehr zu eurem Unternehmen passen.
Trifft mehr als ein Punkt rechts zu, kostet das Weiterflicken meist mehr als eine neue Website. Im Strategiegespräch klären wir ehrlich, welcher Weg für euch passt.
06 / Ablauf
Wie schnell lässt sich eine veraltete Website ersetzen?
Eure neue Website ist in 1 bis 2 Wochen online
LILOX setzt komplette Website-Relaunches in 1 bis 2 Wochen um. Eure Inhalte, Webseiten-Adressen und Google-Rankings werden übernommen, die Technik wird neu aufgesetzt. Nach jedem Schritt gebt ihr frei, bevor es weitergeht.
Risiko-Check und Erstgespräch
Wir sehen uns eure Website an, klären Umfang und Ziel und nennen euch den Fixpreis.
Bestand sichern
Texte, Bilder, Struktur und alle Webseiten-Adressen werden aus dem alten System exportiert, bevor dort etwas verändert wird.
Website-Konzept als HTML-Entwurf
Ihr seht eure neue Website mit Design als klickbaren Entwurf und gebt sie frei.
Neubau und Go Live
Die Website geht auf eurer Domain live, mit Weiterleitungsplan, Formularen und Messung.
Betrieb mit Updates
Updates, Backups und Monitoring laufen danach fest geregelt weiter.
Wie 1 bis 2 Wochen möglich sindVon Experten geführt, mit KI umgesetzt. Strategie, Design und Qualitätssicherung liegen bei Nadine und Christoph, Fleißarbeit wie Inhaltsübernahme und Weiterleitungen beschleunigen wir mit KI. Das Tempo hängt davon ab, wie schnell Inhalte und Freigaben vorliegen. Sehr große Websites mit vielen Sprachen oder Sonderfunktionen brauchen länger.
07 / Neue Website
Was gehört zu einem Website-Relaunch nach einer Sicherheitslücke?
Was eure neue Website sicherer und schneller macht
Ein Relaunch nach PHP2Shell soll das nächste Sicherheitsproblem unwahrscheinlicher machen und gleichzeitig mehr Anfragen bringen. Deshalb gehören zur neuen Website nicht nur aktuelle Technik, sondern auch feste Routinen im Betrieb und eine Struktur, die Google und KI-Systeme verstehen.
Weniger Angriffsfläche
Wo es passt, wird eure Website statisch ausgeliefert und führt beim Aufruf kein PHP aus. Braucht ihr ein Website-System mit PHP, läuft es auf einer unterstützten Version.
Updates mit fester Zuständigkeit
Sicherheitsupdates werden laufend eingespielt, und ihr wisst, wer sich darum kümmert.
Inhalte und Rankings bleiben erhalten
Jede alte Webseiten-Adresse bekommt ein Ziel auf der neuen Website. So bleibt erhalten, was ihr bei Google erarbeitet habt.
Backups und Monitoring
Tägliche Backups, getrennt vom Webserver gespeichert, und eine Überwachung der Erreichbarkeit rund um die Uhr.
Formulare nach DSGVO
Kontaktformulare, Hosting und eingebundene Dienste werden so aufgesetzt, dass sie zu euren Datenschutzpflichten passen.
Schnelle Ladezeit
Schlanke Technik lädt auch am Smartphone schnell. Das hilft Besuchern und dem Ranking bei Google.
Lesbar für ChatGPT & Co.
Klare Struktur und strukturierte Daten sorgen dafür, dass KI-Systeme eure Website verstehen und als Quelle nutzen können.
Selbst pflegbar
Texte und Bilder ändert ihr nach einer Einweisung selbst, ohne für jede Kleinigkeit eine Agentur zu brauchen.
08 / Kundenstimmen
Was sagen Kunden über die Zusammenarbeit mit LILOX?
Bewertungen von Kunden aus Software, Industrie und IT-Dienstleistung
Meine bisherige Agentur ist nicht annähernd in derselben Tiefe auf mein Unternehmen eingegangen wie Nadine mit ihrem Team.
 Mulundo SichoneGründer, Pydro
Für mein Unternehmen AnimatedReal GmbH war ich auf der Suche nach einer modernen, zeitgemässen und ansprechenden Webseite. Nadine hat sich viel Zeit genommen, um meine Wünsche und Vorstellungen zu verstehen. Mit dem Endresultat bin ich äusserst zufrieden – die neue Webseite trifft genau den Ton und Look, den ich mir gewünscht habe. Besonders geschätzt habe ich Nadines Zuverlässigkeit, ihre Offenheit für Feedback sowie ihre Fähigkeit, Design und Funktionalität perfekt zu vereinen. Ich kann Nadine und ihr Team von Lilox wärmstens weiterempfehlen!
 Fabian OlbrechtGeschäftsführer, AnimatedReal
Beratung auf Augenhöhe, ohne bla-bla und immer fokussiert.
 Prof. (FH) Dr. Uwe HeilUnternehmer, Dr. Heil KG Consulting & Coaching für Führungskräfte
Nadine und ihr Team waren für uns ein Glücksfall. Sie halfen uns bei der Positionierung unserer Marke und Produktportfolios, ohne dass wir unseren ursprünglichen Wunsch und unsere Ressourcen komplett neu orientieren mussten. Sie haben unseren Rohdiamanten sozusagen geschliffen. Dank der zielführenden Lead-Generierungs-Strategie (die auch zu unserem Budget passte) konnten und können wir unser Geschäftsmodell optimal in unserer Zielgruppe bewerben. Eine klare Empfehlung für KMUs wie uns (bzw. Mittelständler).
 Sabrina WinischhoferCo-Founder, Vienna Etiquette Society
Klare Empfehlung, wenn man die B2B-Neukundenakquise erstmalig aufbaut.
 ManfredHead of Sales, Cloud ERP
Als vollkommener Laie im Bereich Marketing (insb. LinkedIn/Google Ads) war und ist die Zusammenarbeit mit Nadine Fraiss und Lilox nicht nur äußerst professionell, sondern auch unglaublich sympathisch und einfühlend. Ich gehe davon aus, dass Nadine auch Marketing-Profis weiterhelfen kann, Marketing-Anfänger sind jedenfalls in extrem guten Händen. 100% empfehlenswert!
 Alex SchubertGeschäftsführer, netwiss OG
Eine top Umsetzung. Bin sehr happy, dass ich Nadine kennengelernt habe. Sehr professionell und freundlich!
 Svetlana GradwohlGeschäftsführerin, Gradwohl Creations
09 / Wer wir sind
Wer arbeitet bei LILOX an eurer neuen Website?
Zwei Gründer aus Marketing und Technik betreuen euer Projekt
LILOX ist inhabergeführt und betreut bewusst nur wenige Unternehmen gleichzeitig. Eure Ansprechperson bleibt von der ersten Analyse bis in den Betrieb dieselbe.
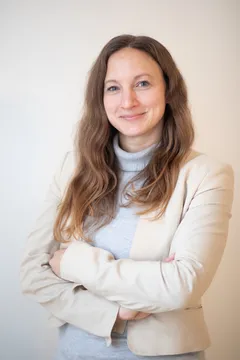
15 Jahre digitales Marketing und mehrere Jahre auf CMO-Ebene
Bei euch führt Nadine Positionierung, Website und Kampagnen und bleibt eure Ansprechperson im laufenden Betrieb.
„Marketing wird heute an Pipeline gemessen.“
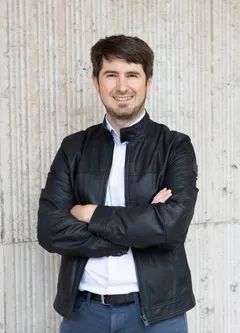
Ingenieur und Wirtschaftsingenieur mit 15 Jahren Erfahrung in Engineering und Unternehmensleitung
Christoph übersetzt zwischen Technik und Markt und verantwortet bei LILOX die technische Umsetzung eurer Website.
„Ich weiß, wie diese Unternehmen von innen laufen.“
10 / Kosten
Was kostet ein Website-Relaunch bei LILOX?
Ihr kennt euren Preis vor dem Projektstart
Der Risiko-Check und das Erstgespräch sind kostenlos. Eine neue Website oder ein Website-Relaunch kostet bei LILOX ab 4.900 € zum Fixpreis. Den genauen Fixpreis für euren Umfang nennen wir euch nach dem Erstgespräch.
Risiko-Check und Erstgespräch
Ihr bekommt eine ehrliche Einschätzung, ob ein PHP-Update reicht oder eine neue Website sinnvoller ist.
- Einschätzung eurer Website
- Empfehlung Update oder Relaunch
- Fixpreis für euren Umfang
Neue Website zum Fixpreis in 1 bis 2 Wochen
Der Preis steigt mit Umfang, Funktionen und Website-System und steht vor dem Start fest.
- Inhalte und Webseiten-Adressen übernommen
- Website-Konzept als HTML-Entwurf
- Go Live mit Weiterleitungsplan
Betrieb mit Website, KI-Sichtbarkeit und Leadgenerierung
Die Pauschale deckt die gesamte Zusammenarbeit ab, von Updates und Monitoring bis LinkedIn, E-Mail und Ads. Monatlich kündbar.
- Updates, Backups und Monitoring
- Monatsbericht
- Alle Kanäle aus einer Hand
Für KMU in Österreich sind Förderungen möglich. Alle Preise netto.
11 / Häufige Fragen
Was fragen Website-Betreiber zu PHP2Shell am häufigsten?
Antworten zu PHP2Shell und eurer Website
Stand 21.10.2026, 22 Uhr. Wir aktualisieren die Antworten, sobald es neue Informationen gibt.
Betroffenheit
Was ist die PHP-Sicherheitslücke PHP2Shell?
PHP2Shell ist der Name für zwei kritische Sicherheitslücken im Kern der Programmiersprache PHP, registriert als CVE-2026-109618 und CVE-2026-109619. Angreifer können darüber ohne Anmeldung eigenen Code auf dem Webserver ausführen und im schlimmsten Fall Website und Datenbank übernehmen. Beide Lücken haben auf der CVSS-Skala 9,2 von 10 Punkten. Die Updates sind am 21. Oktober 2026 erschienen.
Quellen php.net, PHP Security Advisory
Ist meine Website von PHP2Shell betroffen?
Eure Website ist wahrscheinlich betroffen, wenn sie auf PHP läuft und nicht auf PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 oder neuer aktualisiert wurde. Das trifft auf die meisten Websites mit WordPress, TYPO3, Joomla, Drupal oder einem PHP-Shop zu. Ob euer Hoster schon nachgebessert hat, kann nur er sicher bestätigen. Eine erste Einschätzung gibt euch unser Risiko-Check.
Welche PHP-Versionen sind von PHP2Shell betroffen?
Betroffen sind alle Versionen vor den gepatchten Releases 8.2.35, 8.3.36, 8.4.27 und 8.5.12 sowie PHP 8.1 und alle älteren Versionen. Sicherheitsforscher gehen davon aus, dass die Fehler bis PHP 5.4 zurückreichen, also mehr als ein Jahrzehnt. Für PHP 8.1 und älter gibt es kein offizielles Release, nur Quellcode-Korrekturen für 7.4, 8.0 und 8.1, die Hoster selbst einbauen müssen.
Quellen php.net, Wiz Research
Sind WordPress, TYPO3, Joomla und Drupal von PHP2Shell betroffen?
Diese Website-Systeme sind betroffen, weil sie auf PHP laufen und die Lücke im PHP-Kern sitzt. Ein Update von WordPress, TYPO3 oder einem Plugin schließt PHP2Shell deshalb nicht. Entscheidend ist, dass der Server eine gepatchte PHP-Version nutzt.
Quelle Cloudflare
Sind Websites auf Shopify, Wix oder Squarespace von PHP2Shell betroffen?
Websites auf gehosteten Baukästen wie Shopify, Wix oder Squarespace sind in der Regel nicht direkt betroffen, weil der Anbieter die Server betreibt und selbst aktualisiert. Ihr müsst dort nichts am Server ändern. Betroffen sind vor allem Websites, die auf eigenem oder gemietetem Webspace mit PHP laufen.
Sind die Besucher meiner Website durch PHP2Shell gefährdet?
Besucher sind nicht direkt gefährdet, weil die Lücke auf dem Server sitzt und nicht auf ihren Geräten. Indirekt kann es sie treffen, wenn Angreifer Kundendaten abgreifen, Formulare manipulieren oder Schadcode in die Website einbauen.
Quelle ORF
Wird PHP2Shell bereits für Angriffe ausgenutzt?
Mehrere Sicherheitsfirmen haben am 21. Oktober 2026 erste Angriffsversuche beobachtet, Cloudflare zum Teil schon vor Erscheinen der Updates. Ein erfolgreicher Einbruch war bis zum Abend des 21. Oktober nicht bestätigt. Fachleute rechnen mit automatisierten Massenscans nach ungepatchten Servern.
Quellen Cloudflare, SecurityWeek
Wie gefährlich ist PHP2Shell im Vergleich zu anderen Sicherheitslücken?
PHP2Shell gehört zu den schwersten Lücken der letzten Jahre, weil PHP auf rund 69 % aller Websites mit erkennbarer Server-Technik läuft und ein Angriff ohne Login funktioniert. Wiz Research vergleicht den Fall mit Heartbleed und Log4Shell. Medien berichten, dass das BSI die Lage mit Warnstufe 3 (Orange) einstuft.
Quellen W3Techs, Wiz Research, BSI
Sofortmaßnahmen
Was sollte ich als Website-Betreiber heute als Erstes tun?
Fragt euren Hoster oder eure Agentur schriftlich, welche PHP-Version eure Website nutzt und ob das Update gegen PHP2Shell eingespielt ist. Läuft eure Website auf PHP 8.1 oder älter, braucht ihr einen Wechsel auf eine unterstützte Version oder eine neue technische Basis. Bis dahin sollte der Zugriff auf den Server eingeschränkt werden.
Quelle CERT.at
Muss ich meine Website wegen PHP2Shell offline nehmen?
Offline nehmen solltet ihr eure Website vor allem dann, wenn das PHP-Update nicht zeitnah möglich ist. So empfehlen es CERT-EU, das britische NCSC und laut Medienberichten auch das BSI. Bei Websites mit Shop, Login oder Formularen für Kundendaten ist das Risiko höher als bei einer reinen Informations-Website.
Quelle CERT-EU
Schützt der Wartungsmodus von WordPress vor PHP2Shell?
Der Wartungsmodus von WordPress schützt kaum, weil er selbst von PHP ausgeführt wird und die Lücke greifen kann, bevor WordPress läuft. Eine Sperre muss auf Ebene des Webservers passieren, etwa über eine Zugriffsbeschränkung durch den Hoster.
Hilft ein Sicherheits-Plugin oder eine Firewall gegen PHP2Shell?
Ein Sicherheits-Plugin hilft kaum, weil die Lücke im PHP-Kern vor WordPress und seinen Plugins greift. Eine Web Application Firewall vor dem Server, etwa von Cloudflare, kann bekannte Angriffsmuster blockieren und das Risiko senken. Cloudflare bezeichnet die eigenen Regeln selbst als Übergangslösung bis zum PHP-Update.
Quelle Cloudflare
Wer ist bei PHP2Shell für das Update zuständig?
Bei Shared Hosting spielt der Hoster das PHP-Update auf seinen Servern ein, die genutzte PHP-Version stellt ihr oder eure Agentur aber oft selbst im Kundenbereich ein. Bei einem eigenen oder verwalteten Server liegt das Update beim Betreiber, also bei euch oder eurem Dienstleister laut Vertrag. Klärt die Zuständigkeit am besten schriftlich.
Woran erkenne ich einen Hack meiner Website?
Typische Anzeichen sind neue Admin-Konten, die niemand angelegt hat, unbekannte Dateien oder Webseiten, Weiterleitungen auf fremde Websites und Warnungen von Browsern oder Besuchern. Google meldet erkannte Probleme im Bericht Sicherheitsprobleme der Search Console.
Quelle Google Search Console Hilfe
Was ist nach einem Hack meiner Website zu tun?
Nehmt die Website vom Netz, sichert Logs als Beweis und ändert alle Zugangsdaten und Schlüssel. Ein altes Backup zurückzuspielen reicht oft nicht, solange die Lücke offen ist und Hintertüren unentdeckt bleiben. Prüft parallel, ob personenbezogene Daten betroffen sind, weil dann Meldepflichten gelten können.
Quelle BACS
Was passiert mit meinem Google-Ranking nach einem Hack?
Google kann gehackte Websites in den Suchergebnissen mit einem Warnhinweis versehen, und Chrome zeigt Besuchern dann oft eine Warnseite. Nach der Bereinigung beantragt ihr in der Search Console eine Überprüfung, die laut Google einige Tage bis wenige Wochen dauern kann.
Quelle Google Search Console Hilfe
Technik und PHP
Wie finde ich die PHP-Version meiner Website heraus?
In WordPress steht die PHP-Version unter Werkzeuge, Website-Zustand, Bericht, Server. Alternativ zeigt der Kundenbereich eures Hosters die PHP-Version je Domain an. Hoster können ältere Versionen auch ohne neue Versionsnummer nachbessern, deshalb lohnt sich zusätzlich eine schriftliche Nachfrage.
Welche PHP-Versionen bekommen noch Sicherheitsupdates?
Sicherheitsupdates bekommen PHP 8.2 bis 31.12.2026, PHP 8.3 bis 31.12.2027, PHP 8.4 bis 31.12.2028 und PHP 8.5 bis 31.12.2029. Wer jetzt umstellt, sollte direkt auf 8.3 oder 8.4 gehen, weil PHP 8.2 in gut zwei Monaten ausläuft.
Quelle php.net
Was bedeutet End of Life bei PHP?
End of Life bedeutet, dass das PHP-Projekt für eine Version keine Sicherheitsupdates mehr veröffentlicht. PHP 8.1 ist seit 31.12.2025 End of Life, PHP 8.0 seit November 2023 und PHP 7.4 seit November 2022. Neue Lücken wie PHP2Shell bleiben dort offiziell offen.
Quelle php.net
Reicht es die PHP-Version im Hosting-Kundenbereich hochzustellen?
Das Hochstellen reicht manchmal, oft laufen ältere Themes, Page Builder und Plugins mit neuem PHP aber nicht mehr, und die Website zeigt Fehler oder fällt aus. Vor dem Umstellen braucht es ein Backup und einen Test auf einer Kopie der Website.
Welche Möglichkeiten gibt es bei Themes und Plugins ohne Unterstützung für neues PHP?
Es gibt drei Wege. Ihr aktualisiert Theme und Plugins, wenn sie noch gepflegt werden, ihr ersetzt sie durch gepflegte Alternativen oder ihr setzt die Website neu auf. Bei mehreren veralteten Komponenten ist eine neue Website oft schneller und günstiger als das Flicken einzelner Teile.
Wie viele Websites laufen noch auf PHP-Versionen ohne offizielle Updates?
Nach einer Näherung aus Daten von W3Techs nutzt rund die Hälfte der PHP-Websites eine Version ohne offizielles Update gegen PHP2Shell, also PHP 8.1 oder älter. Hoster-Nachbesserungen sind dabei nicht berücksichtigt. Die Sicherheitsfirma Detectify kommt auf eine ähnliche Größenordnung.
Quellen W3Techs, The Record
Ist eine statisch ausgelieferte Website sicherer als WordPress?
Eine statisch ausgelieferte Website führt beim Aufruf keinen PHP-Code auf dem Server aus und bietet für Lücken wie PHP2Shell deutlich weniger Angriffsfläche. Ganz ohne Pflege ist auch sie nicht, weil Formulare, Hosting und Bearbeitungsoberfläche aktuell bleiben müssen. Für viele B2B-Websites ohne Shop ist das ein sinnvoller Weg.
Wie oft sollten PHP und Website-System aktualisiert werden?
Sicherheitsupdates sollten sofort eingespielt werden, weil kritische Lücken heute oft innerhalb von Stunden ausgenutzt werden. Die PHP-Hauptversion sollte spätestens wechseln, bevor ihre Sicherheitsunterstützung endet, das ist etwa alle zwei bis drei Jahre der Fall.
Quelle php.net
Relaunch mit LILOX
Wann ist eine neue Website sinnvoller als ein PHP-Update?
Eine neue Website ist sinnvoller, wenn Theme, Page Builder oder Plugins nicht mehr gepflegt werden, die Website mit aktuellem PHP nicht stabil läuft oder Design und Inhalte ohnehin veraltet sind. Ein reines Update behebt dann nur das akute Problem. Mit einer neuen Website bekommt ihr gleichzeitig eine schnellere und wartbare Basis.
Wie lange dauert ein Website-Relaunch bei LILOX?
LILOX setzt komplette Website-Relaunches in 1 bis 2 Wochen um. Die Dauer hängt vom Umfang, der Zahl der Webseiten und davon ab, wie schnell Inhalte und Freigaben vorliegen. Sehr große Websites mit vielen Sprachen oder Sonderfunktionen brauchen länger.
Was kostet ein Website-Relaunch bei LILOX?
Eine neue Website oder ein Website-Relaunch kostet bei LILOX ab 4.900 € zum Fixpreis. Der Preis steigt mit Umfang, Funktionen und Website-System, den genauen Fixpreis nennen wir euch nach dem Erstgespräch. Der Risiko-Check und das Erstgespräch sind kostenlos.
Gehen bei einem Relaunch die Google-Rankings verloren?
Rankings gehen bei einem Relaunch nicht zwingend verloren, wenn Webseiten-Adressen, Weiterleitungen und Inhalte sauber übernommen werden. LILOX erstellt dafür einen Weiterleitungsplan, in dem jede alte Adresse ein Ziel auf der neuen Website bekommt. Eine gehackte Website mit Google-Warnung kostet in der Regel mehr Sichtbarkeit als ein geplanter Relaunch.
Wie funktioniert der Risiko-Check von LILOX?
Der Risiko-Check ruft die Startseite eurer Website einmal auf, so wie es ein Browser tut, und liest öffentlich sichtbare Merkmale wie Website-System, Server-Angaben und Sicherheits-Header aus. Zusammen mit euren Antworten auf sechs Fragen ergibt sich eine Einschätzung von niedrig bis kritisch. Der Check greift nichts an und ersetzt keine Bestätigung durch euren Hoster.
Wer kümmert sich nach dem Go Live um Updates?
Im laufenden Betrieb übernimmt LILOX Updates, Backups und Monitoring eurer Website. Ihr wisst dadurch jederzeit, wer zuständig ist, wenn eine neue Sicherheitslücke bekannt wird. Texte und Bilder pflegt ihr nach einer Einweisung auf Wunsch selbst.
Recht und Haftung
Muss ich einen Hack meiner Website der Datenschutzbehörde melden?
Eine Meldung ist nötig, wenn personenbezogene Daten betroffen sind, etwa aus Kontaktformularen, Kundenkonten oder Newsletter-Listen. Nach Art. 33 DSGVO muss die Meldung binnen 72 Stunden an die Datenschutzbehörde gehen, außer das Risiko für die Betroffenen ist gering. In Österreich ist die Datenschutzbehörde DSB zuständig, in Deutschland die jeweilige Landesbehörde. Diese Antwort ist eine allgemeine Information und keine Rechtsberatung.
Quellen Art. 33 DSGVO, DSB
Welche Bußgelder drohen bei einem Datenleck durch eine veraltete Website?
Verstöße gegen die Pflichten zur Datensicherheit und zur Meldung können nach Art. 83 DSGVO mit bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes geahndet werden. Wie hoch ein Bußgeld ausfällt, hängt vom Einzelfall ab, etwa davon, ob bekannte Updates bewusst nicht eingespielt wurden.
Quelle Art. 83 DSGVO
Haftet die Geschäftsführung bei einem Hack wegen fehlender Updates?
Geschäftsführer müssen mit der Sorgfalt eines ordentlichen Geschäftsmanns handeln und können bei Pflichtverletzung gegenüber der Gesellschaft haften, in Österreich nach § 25 GmbHG und in Deutschland nach § 43 GmbHG. Wer bekannte Warnungen von Behörden ignoriert, erhöht dieses Risiko. Diese Antwort ist eine allgemeine Information und keine Rechtsberatung.
Quelle § 43 GmbHG
Was bedeutet NIS2 für Unternehmen mit veralteter Website?
In Österreich gilt seit 1. Oktober 2026 das NISG 2026, in Deutschland seit Dezember 2025 das NIS2-Umsetzungsgesetz. Betroffen sind mittlere und große Unternehmen in bestimmten Sektoren, darunter Teile des Maschinenbaus. Diese Unternehmen müssen erhebliche Sicherheitsvorfälle melden, mit Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden und Abschlussbericht binnen eines Monats.
Quelle WKO
Zahlt die Cyberversicherung bei einem Hack wegen fehlender Updates?
Ob die Cyberversicherung zahlt, hängt von den Vertragsbedingungen ab, viele Policen verlangen, dass Sicherheitsupdates zeitnah eingespielt werden. Das Landgericht Tübingen hat 2023 entschieden, dass fehlende Updates einen Versicherer nicht automatisch von der Leistung befreien. Darauf verlassen solltet ihr euch nicht, prüft eure Pflichten im Vertrag.
Quelle IWW
Nächster Schritt
Holt eure Website raus aus dem PHP-Risiko
Im Strategiegespräch sehen wir uns eure Website gemeinsam an. Ihr bekommt eine ehrliche Einschätzung, ob ein PHP-Update reicht oder ob eine neue Website in 1 bis 2 Wochen der bessere Weg ist.
Kostenlos und unverbindlich. Antwort in der Regel am selben Werktag.